Segurança e conformidade
A base técnica de cada comunicação enviada pelo DUO.
FIPS 140-2 Level 3, eIDAS, RGPD e servidores na União Europeia. Desenhada para os requisitos do setor financeiro e do setor público.
Criptografia em hardware certificado
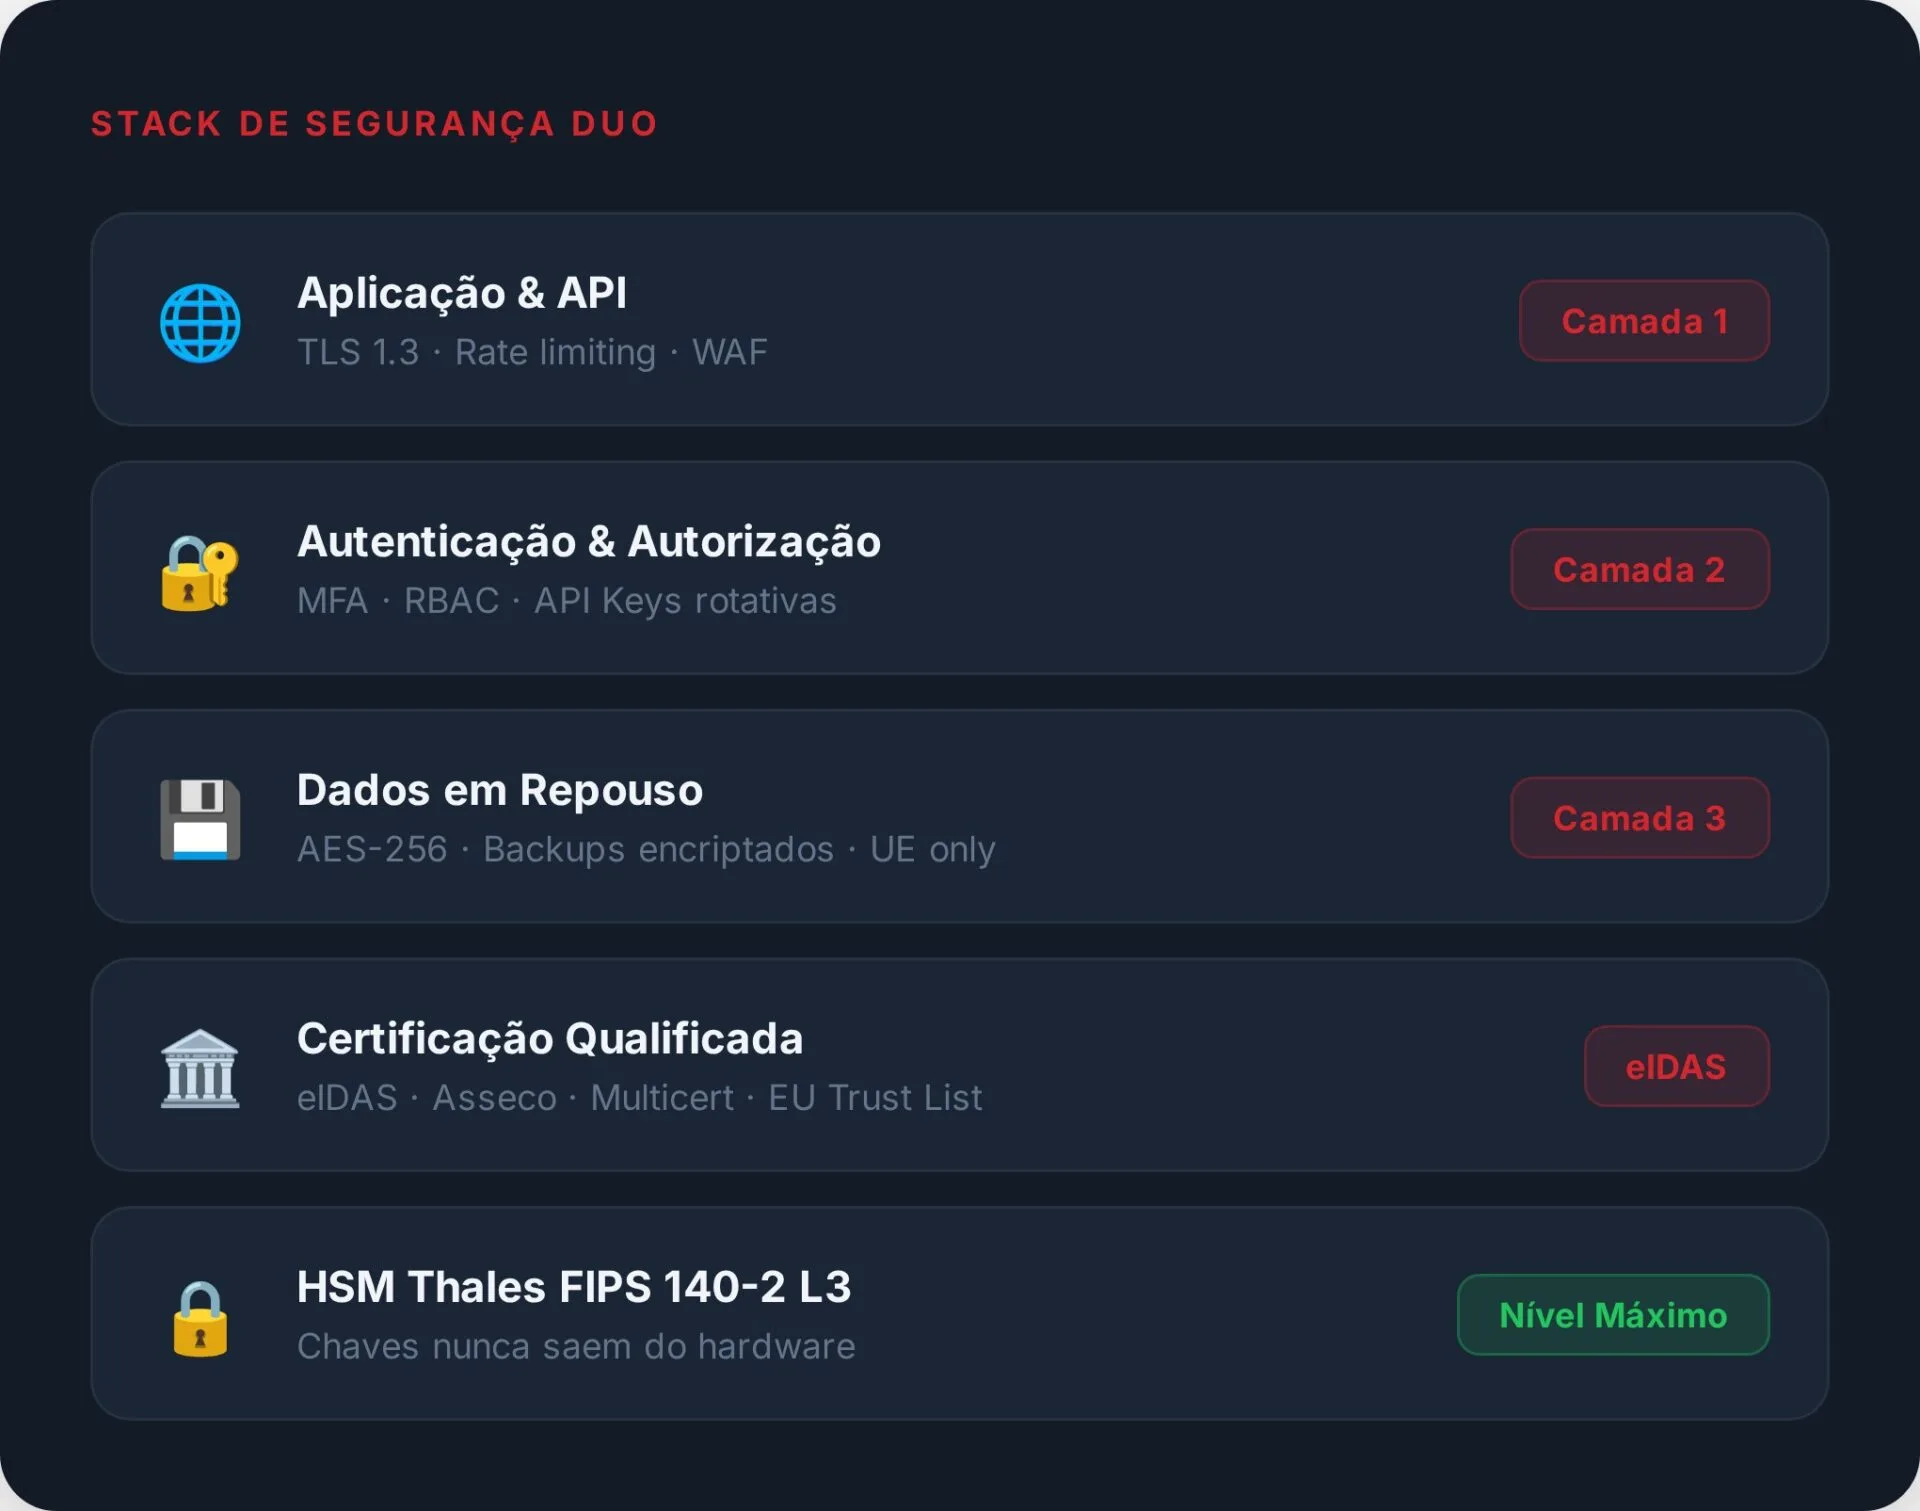
HSM Thales Luna Network certificados FIPS 140-2 Level 3, com RSA, ECDSA e SHA-256. As chaves criptográficas nunca saem do hardware.
Reconhecimento europeu
Selos temporais qualificados eIDAS emitidos pela Asseco e pela Multicert, inscritas na EU Trust List, com precisão inferior a 1 segundo e fonte UTC sincronizada.
Encriptação em trânsito e em repouso
TLS 1.2/1.3 em trânsito e AES-256 em repouso, com segregação de dados por cliente. Todos os dados processados e armazenados em servidores na UE.
RGPD
DPA pronto a assinar, pedidos de remoção tratados automaticamente e auditoria completa de todas as ações na plataforma.
Infraestrutura
Segurança desenhada para setores regulados.
A segurança foi um requisito desde o início da infraestrutura DUO. Cada camada foi escolhida a pensar nos requisitos do setor financeiro e do setor público.
- Módulos de segurança em hardware Thales, certificados FIPS 140-2 Level 3
- Chaves criptográficas que nunca saem do hardware
- Redundância geográfica em vários centros de dados na UE
- SLA de 99,9% de disponibilidade
- Monitorização de segurança 24/7/365 com resposta a incidentes em menos de 8 horas
- Auditorias de segurança independentes realizadas regularmente
Conformidade legal
Prova admissível em Portugal e na UE.
O DUO Registado assenta no Regulamento eIDAS (artigo 43.º) e no Decreto-Lei n.º 12/2021, que enquadram o envio registado eletrónico em Portugal.
Admissível em tribunal
As evidências do DUO Registado são admissíveis como prova em processos judiciais em Portugal e em todos os Estados-Membros da UE.
Verificação pública
Qualquer pessoa, incluindo tribunais, auditores e reguladores, pode verificar a autenticidade de um certificado DUO no portal público.
Auditoria em segundos
Arquivo pesquisável por UUID, destinatário, data ou assunto. Encontra em segundos o que antes demorava horas.
Proteção de dados
Proteção de dados desde a conceção.
A proteção de dados faz parte da arquitetura do DUO desde o primeiro dia.
Dados na União Europeia
Todos os dados processados e armazenados em servidores na UE, sem transferências para países terceiros sem base legal adequada.
DPA pronto a assinar
Acordo de tratamento de dados conforme os requisitos do RGPD para subcontratantes, sem negociações prolongadas.
Pedidos de remoção automáticos
Os pedidos de cancelamento são tratados e registados automaticamente, sem intervenção manual.
Controlo de acesso granular
Permissões por utilizador (RBAC), registo de auditoria de todas as ações e MFA obrigatório para acessos sensíveis.
Direito ao apagamento
Processos automatizados para cumprimento do direito ao apagamento, conforme o artigo 17.º do RGPD.
Portabilidade de dados
Exportação em formatos standard (CSV, JSON), conforme o artigo 20.º do RGPD.
Operação e suporte
O que pode esperar depois de assinar.
Disponibilidade, suporte e implementação com prazos definidos, para que a equipa de compras e a de IT saibam ao que vão.
Disponibilidade de 99,9%
Arquitetura redundante, recuperação automática de falhas e monitorização 24x7. Capacidade de 500.000 emails e 100.000 SMS por hora, escalável.
Suporte em português
Apoio técnico nos dias úteis, das 9h às 18h, por email e telefone. Plano de suporte com dois responsáveis técnicos dedicados e SLA de resposta de 4 horas em horário de expediente, para quem precisa.
Implementação em 4 a 6 dias
Levantamento, configuração de domínios, remetentes e certificados, integrações e testes, formação de 1 hora e entrada em produção acompanhada. Do seu lado, só o acesso ao DNS e um interlocutor técnico.
Retenção configurável
Períodos de retenção de dados definidos por si, com eliminação automática no fim do prazo, registos de auditoria certificados e controlo de acessos por perfil (RBAC).
Perguntas frequentes
Segurança e compliance
As dúvidas mais comuns das equipas de segurança e compliance.
O que é o FIPS 140-2 Level 3 e porque é importante?
É um dos níveis mais exigentes da norma FIPS 140-2 para módulos criptográficos, usada por bancos, governos e entidades públicas. Garante que as chaves criptográficas nunca saem do hardware (HSM) e que qualquer tentativa de acesso físico não autorizado apaga as chaves automaticamente.
Os dados ficam na União Europeia?
Sim. Todos os dados são processados e armazenados exclusivamente em servidores localizados na União Europeia. Não há transferências para países terceiros sem base legal adequada.
Quem são as entidades certificadoras?
A Asseco e a Multicert, ambas inscritas na EU Trust List como prestadores qualificados de serviços de confiança, reconhecidas pelo Estado Português e pela Comissão Europeia.
O DUO tem um DPA disponível?
Sim. O DPA está pronto a assinar, cobre os requisitos do RGPD para subcontratantes e pode ser assinado digitalmente. Peça-o em Contactos.
Como é feita a gestão de acessos?
Permissões granulares por utilizador (RBAC), MFA obrigatório para acessos sensíveis e registo de auditoria de todas as ações, com data, hora e identificação do utilizador.
O que acontece em caso de incidente de segurança?
Monitorização 24/7/365 com SLA de resposta a incidentes em menos de 8 horas. Em caso de incidente com impacto em dados pessoais, os clientes são notificados dentro dos prazos legais do RGPD (72 horas).
Posso ter utilizadores que enviam sem acesso às listas de contactos?
Sim. Com os perfis de acesso (RBAC) cria utilizadores que executam envios sem poder visualizar nem exportar os contactos, e subcontas por equipa, marca ou cliente com dados segregados.
Como são geridas as exclusões (opt-out)?
Automaticamente: o pedido bloqueia de imediato novos envios para esse contacto, é notificado ao seu sistema por webhook em tempo real e pode ser consultado e exportado pela API.
Precisa de mais detalhes técnicos?
Fale com a nossa equipa: respondemos a qualquer questão técnica ou de compliance e enviamos o DPA.